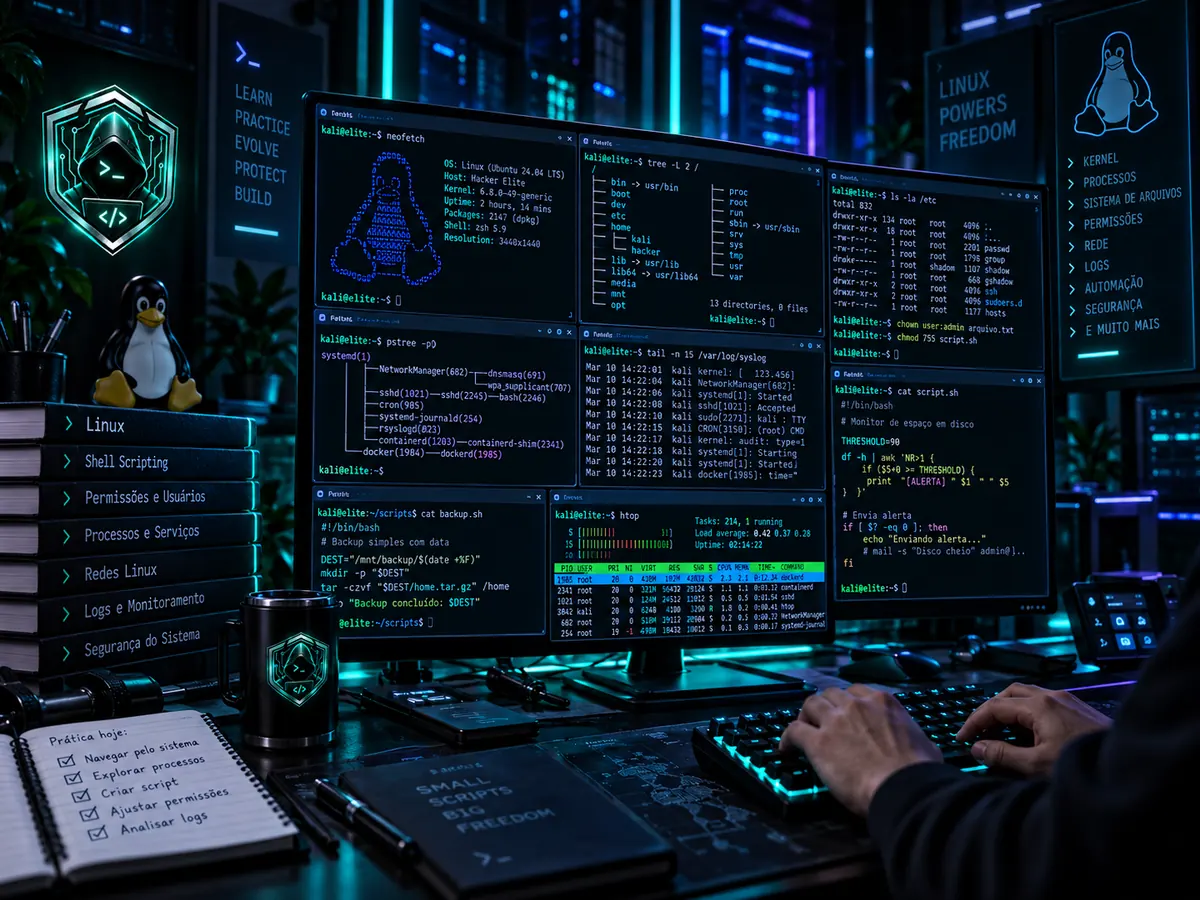
Linux e automaçãoTerminais, processos, permissões e monitoramento.
Você não precisa ser programador nem chegar sabendo Linux. A formação organiza a jornada em uma sequência progressiva: entender sistemas, enxergar redes, explorar hardware e firmware e aplicar segurança ofensiva em ambientes autorizados.
A Formação Hacker Elite foi pensada para transformar curiosidade em competência prática. Você avança dos fundamentos de baixo nível para técnicas ofensivas, entendendo primeiro como o sistema funciona — e só então onde ele quebra.
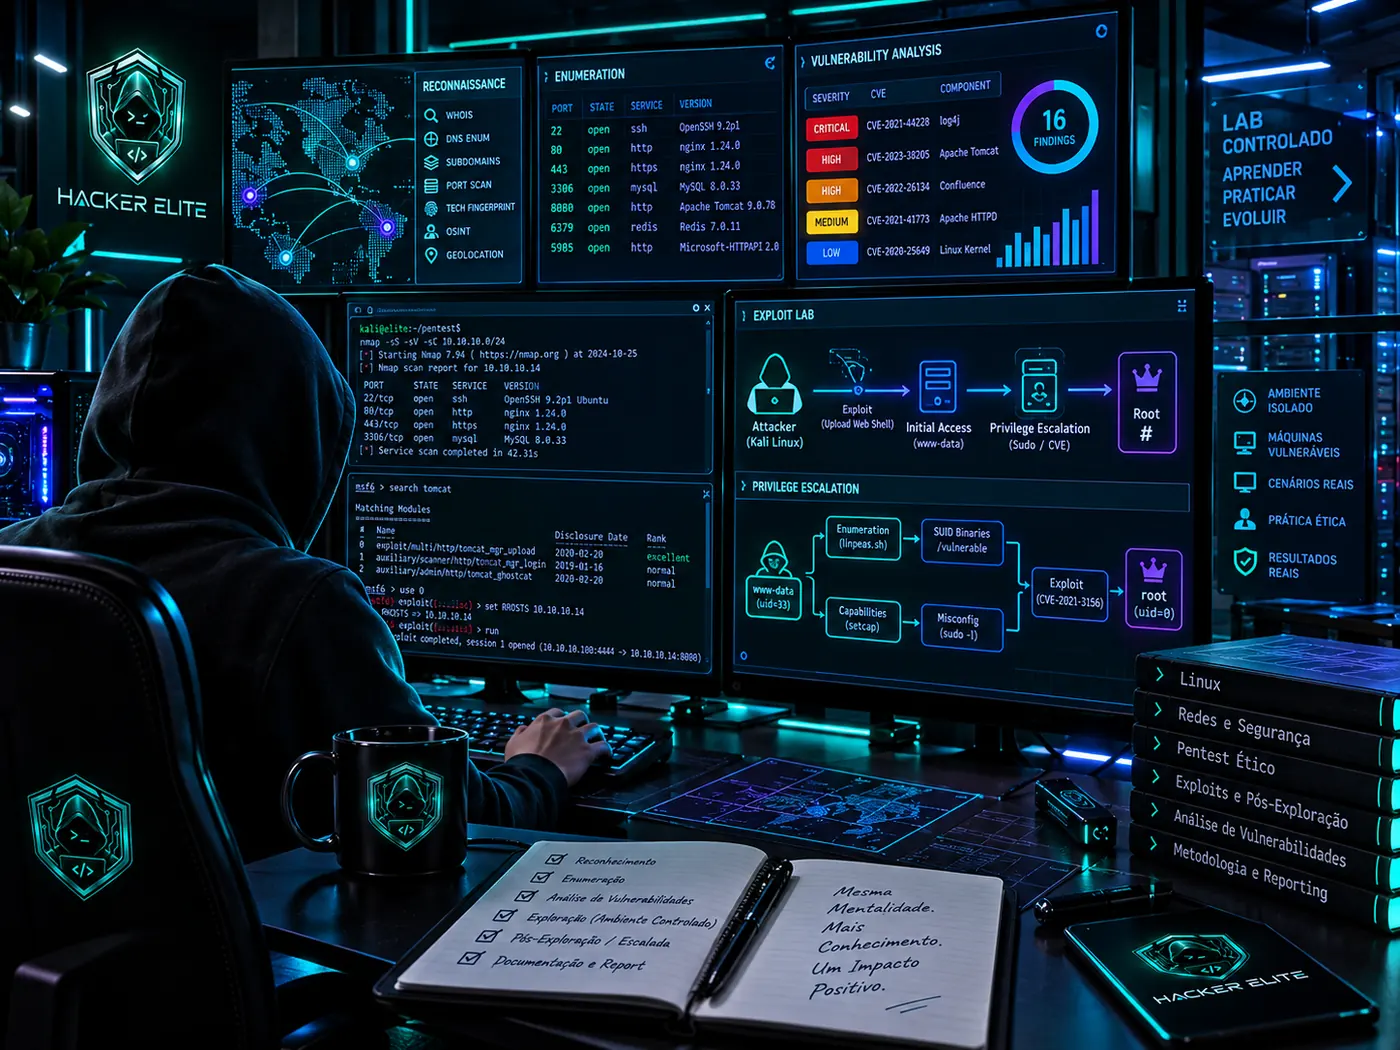
As imagens abaixo representam os tipos de laboratório e cenários trabalhados na formação. A interface da plataforma pode variar.
A maioria trava não por falta de capacidade, mas porque tenta aprender ferramentas antes de entender sistemas.
Vídeos, comandos e ferramentas sem sequência criam a sensação de progresso, mas deixam buracos enormes na base.
Segurança se aprende colocando a mão. Aqui, cada conceito existe para virar execução, análise e decisão técnica.
Você não precisa chegar sabendo. A progressão começa no fundamento e aumenta a complexidade conforme você ganha domínio.
Você aprende como sistemas funcionam, como se comunicam, onde falham e como analisar essas falhas com responsabilidade.
Arquitetura de sistemas operacionais, hierarquia de diretórios, processos, permissões refinadas, logs e automação essencial de terminal.
Conceitos criptográficos aplicados, interceptação de sinais, engenharia reversa introdutória em Arduino e ESP32 e análise de superfície de ataque em dispositivos físicos.
Pilha TCP/IP, roteamento, inspeção de pacotes, sniffing em laboratório, mapeamento de topologias e diagnóstico de superfície exposta.
Reconhecimento, varredura de portas e serviços, validação de vulnerabilidades em ambientes autorizados, escalada de privilégios e metodologia profissional de pentest.
A formação usa ambientes simulados no navegador para reduzir atrito e acelerar a prática desde o início.
student@lab:~$ ps aux
root        1  /sbin/init
student   421  /usr/bin/bash

student@lab:~$ ls -la /opt/challenge
-rwxr-x---  root  security  target

# observe → formule hipótese → teste → documente
// compile e entenda o comportamento do código
#include <stdio.h>
int main(void){
  printf("Hacker Elite Lab\n");
  return 0;
}

build: success • run: ready
# fluxo de tráfego em laboratório
SRC           DST           PROTO   STATUS
10.0.0.12     10.0.0.1      TCP     ESTABLISHED
10.0.0.12     10.0.0.53     DNS     QUERY
10.0.0.1      10.0.0.12     TCP     ACK

objetivo: interpretar antes de agir
# microcontrolador / firmware
BOARD: ESP32
UART: 115200
GPIO: mapped
FIRMWARE: loaded

lab: sinais • firmware • superfície de ataque
A formação é conduzida por Yennefer Delfino, com atuação em cibersegurança e hacking ético.
Ao final de cada módulo, você passa por validações práticas e teóricas para consolidar o conhecimento antes de avançar.
Desafios para verificar se você consegue aplicar o conceito em uma situação simulada — não apenas reconhecer a resposta certa.
Exames de 20 questões ao final de cada módulo para validar fundamentos, interpretação e tomada de decisão.
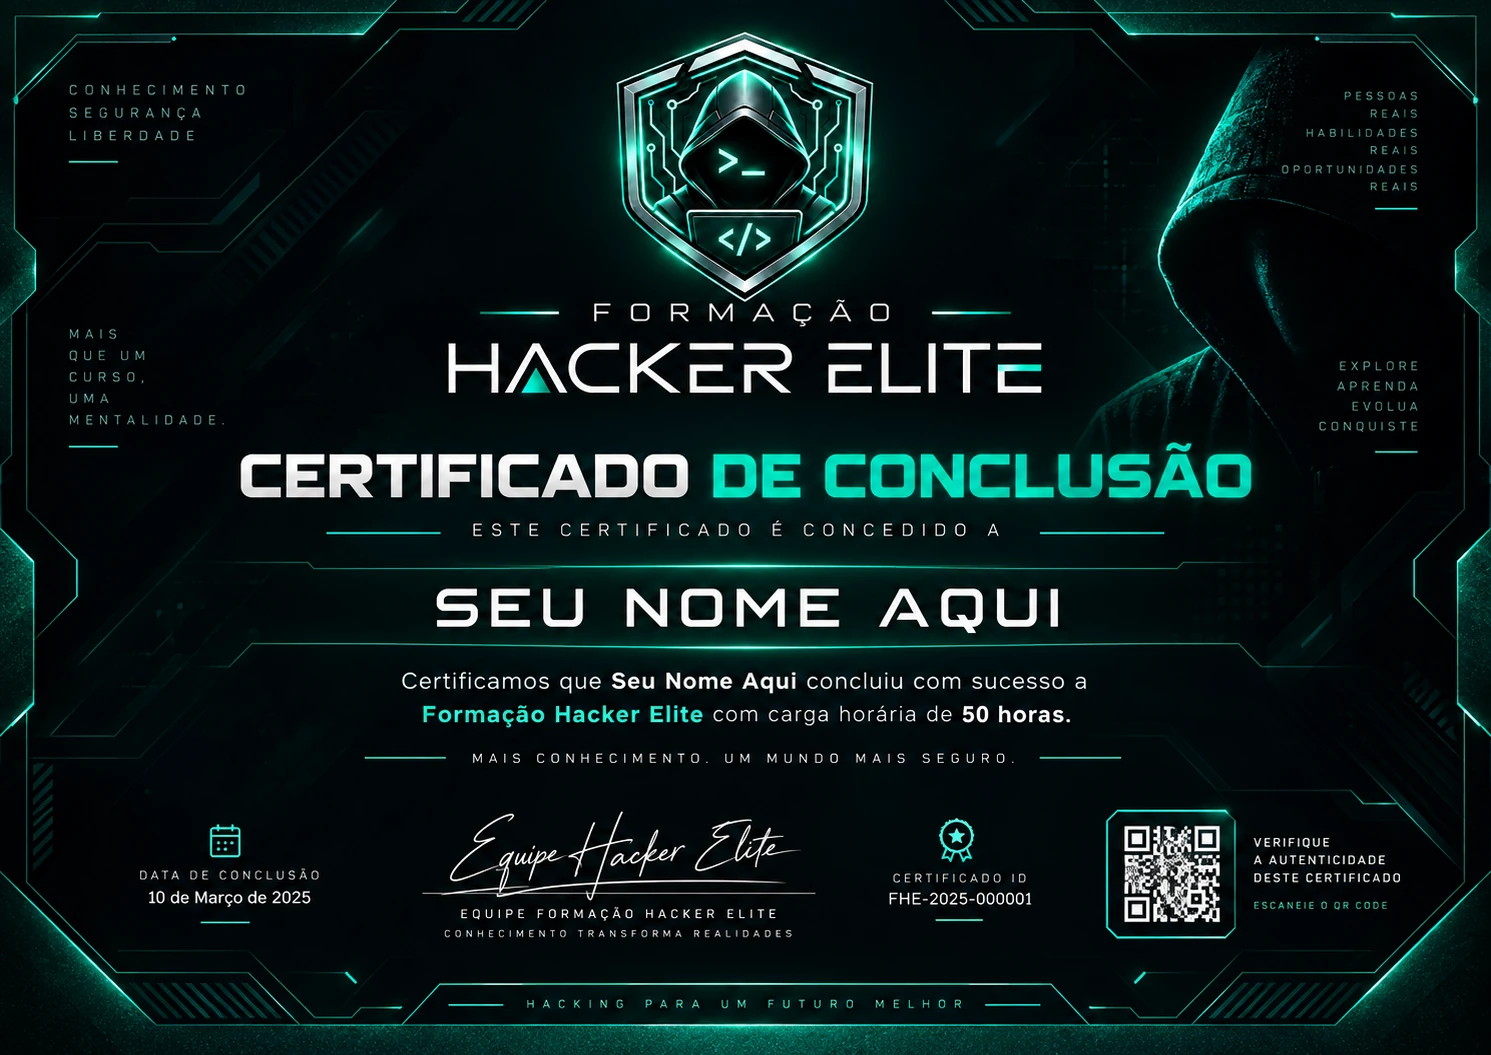 Prévia visual do certificado da Formação Hacker Elite.
Ao concluir a formação, o aluno recebe um certificado de conclusão com carga horária de 50 horas e chave pública de verificação criptográfica para autenticação.
Você não está comprando uma sequência de vídeos. Está entrando em uma trilha estruturada para desenvolver raciocínio técnico, prática e validação de competência.
Comandos, processos, permissões, logs e automação.
TCP/IP, pacotes, topologias, tráfego e diagnóstico.
Arduino, ESP32, sinais, firmware e superfície de ataque.
Reconhecimento, enumeração, validação e escalada em ambiente controlado.
20 questões teóricas e desafios práticos para consolidar o aprendizado.
50 horas com chave pública de verificação criptográfica.
Todos os planos liberam o conteúdo completo. O que muda é o tempo disponível para estudar, repetir laboratórios e revisar.
A formação não pressupõe experiência avançada. Ela foi desenhada para construir repertório em camadas.
A sequência começa no fundamento e aumenta a dificuldade conforme você ganha domínio.
Cybersegurança parece impossível quando você olha tudo de uma vez. Quando você quebra em uma sequência clara, pratica e valida cada etapa, deixa de ser “coisa de hacker de filme” e vira habilidade treinável.
Não. A proposta é progressiva: você começa pelos fundamentos e avança conforme desenvolve repertório técnico. Ter familiaridade com tecnologia ajuda, mas não é requisito para iniciar.
Você vai aprender conceitos e técnicas de segurança ofensiva e pentest em ambientes simulados e autorizados, com finalidade educacional e profissional. O curso não orienta invasão de sistemas de terceiros sem autorização.
Na própria plataforma, com ambientes simulados de terminal Linux, compiladores C, análise de tráfego e emulação voltada a hardware e firmware.
Sim. Ao final de cada módulo existem baterias práticas e exames teóricos de 20 questões para validação de competência.
Sim. Ao concluir a formação, o aluno recebe certificado de conclusão de 50 horas com chave pública de verificação criptográfica.
O mensal é uma porta de entrada mais curta; o trimestral oferece mais tempo de prática; e o semestral é o período recomendado na página para quem quer uma janela maior de estudo, repetição e revisão.
Escolha o período de acesso, comece pelos fundamentos e avance em uma trilha que combina teoria, laboratório, avaliação e documentação profissional.
QUERO ENTRAR PARA A HACKER ELITE → Formação Hacker EliteLinux • Redes • Hardware • Pentest • 50h